Google alerta sobre ciberataques autónomos con agentes de IA
La inteligencia artificial está cambiando la forma en que operan los ciberdelincuentes. Google detectó una nueva generación de ciberataques en los que agentes de IA pueden identificar vulnerabilidades, desarrollar herramientas para explotarlas y ejecutar distintas fases de una intrusión con una intervención humana cada vez menor.
El hallazgo fue documentado por el Google Threat Intelligence Group (GTIG) y Mandiant en un informe publicado el 16 de noviembre de 2026. De acuerdo con los investigadores, distintos grupos ya están utilizando sistemas multiagente y modelos de lenguaje para automatizar operaciones ofensivas contra organizaciones reales.
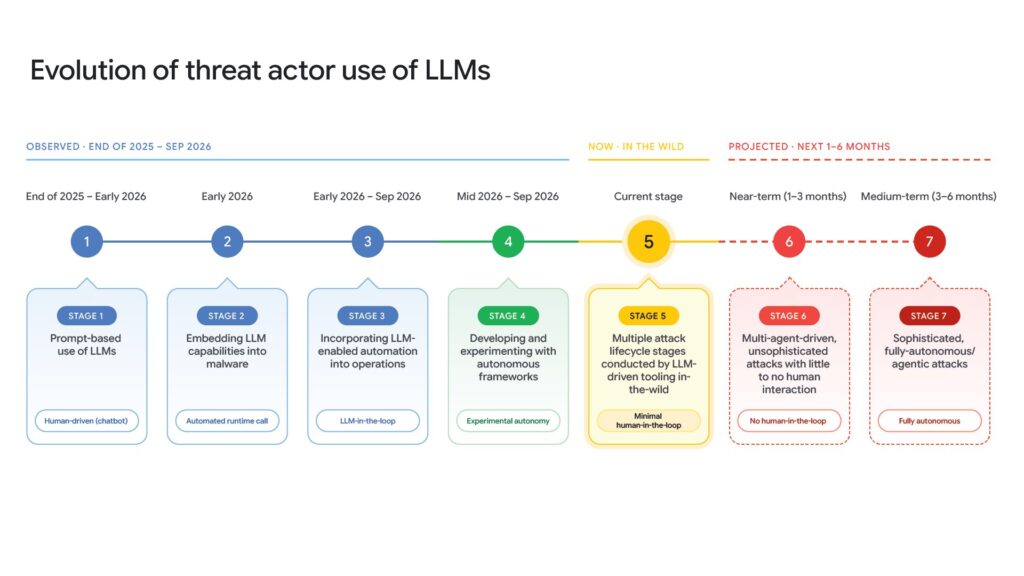
Esto representa un cambio importante en el panorama de la ciberseguridad: los atacantes ya no utilizan la IA únicamente para escribir código o preparar mensajes fraudulentos, sino que comienzan a integrarla directamente en sus herramientas de ataque.
Los hackers ya utilizan agentes de IA para automatizar ataques
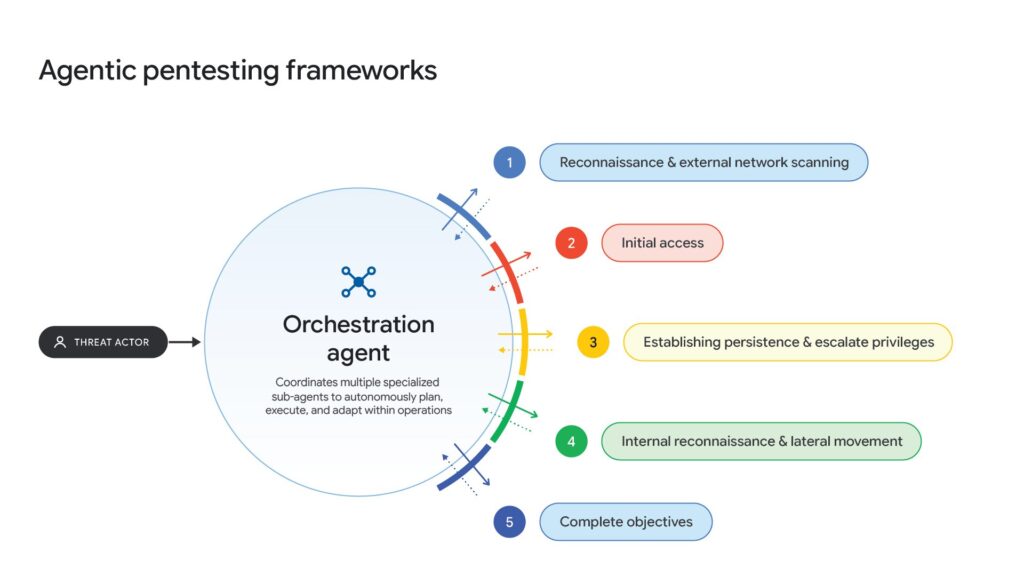
Google identificó el uso de frameworks de código abierto como CAIRN, PentAGI y CyberStrikeAI, además de experimentos con herramientas como HexStrike AI. Estas plataformas permiten coordinar varios agentes especializados para realizar diferentes tareas dentro de una operación.
Por ejemplo, un agente puede encargarse de analizar un sistema, otro de buscar vulnerabilidades y uno más de generar código para intentar explotarlas. Los resultados se comparten entre los distintos componentes para adaptar las siguientes acciones.
Entre las capacidades identificadas destacan:
- Reconocimiento automatizado de redes y sistemas.
- Búsqueda de vulnerabilidades en software.
- Generación de código y herramientas de explotación.
- Ejecución de pruebas contra sistemas vulnerables.
- Instalación de puertas traseras para mantener el acceso.
- Adaptación de las acciones según los resultados obtenidos.
Uno de los casos documentados involucró a CAIRN, un framework multiagente que utiliza un ciclo de observación, orientación, decisión y acción para coordinar sus operaciones. Google encontró evidencia de su uso en intrusiones contra objetivos que incluyen organizaciones del sector aeroespacial en Estados Unidos.

Google descubre un sistema capaz de encontrar y explotar vulnerabilidades
Uno de los hallazgos más preocupantes fue un sistema denominado exploit_agent, descubierto en un servidor de preparación expuesto a internet.
Su funcionamiento consiste en analizar las diferencias entre versiones de software anteriores y posteriores a una actualización de seguridad. Al identificar los cambios realizados por los desarrolladores, puede deducir qué vulnerabilidad fue corregida y generar código para intentar aprovecharla.
El proceso puede realizarse de forma automatizada, desde el análisis del código hasta la ejecución de herramientas de explotación.
Esto resulta especialmente peligroso para las vulnerabilidades conocidas, también llamadas n-day, que ya cuentan con una corrección pública, pero siguen presentes en sistemas que todavía no han instalado la actualización correspondiente.
En otras palabras, los atacantes pueden aprovechar la información que acompaña a un parche de seguridad para acelerar la búsqueda de sistemas que todavía no han sido corregidos.
Google también encontró herramientas para realizar reconocimiento de redes internas, ataques de fuerza bruta e instalación de webshells, programas que permiten mantener el control remoto de un servidor comprometido.
Los ataques con IA también llegan al espionaje y la desinformación
El informe no se limita a la explotación de vulnerabilidades. Google también identificó grupos que utilizan modelos de lenguaje para producir contenido político, crear identidades falsas y administrar publicaciones en distintas redes sociales.
En uno de los casos, los investigadores encontraron el desarrollo de un sistema que utilizaba la API de Gemini y herramientas de otros proveedores para automatizar campañas dirigidas principalmente a Europa y Oriente Medio.
Estas operaciones buscaban generar perfiles ficticios adaptados a diferentes regiones, reproducir expresiones locales y crear fotografías sintéticas con apariencia de imágenes convencionales.
Otro sistema investigado estaba diseñado para administrar más de 100,000 cuentas en distintas plataformas. Su infraestructura contemplaba teléfonos virtuales en la nube, direcciones IP residenciales y mecanismos para simular actividad normal antes de comenzar a publicar contenido.
La IA también facilita la producción masiva de mensajes y materiales de propaganda, aunque Google advierte que generar más contenido no significa necesariamente tener una mayor influencia sobre las personas.
Los ciberdelincuentes también roban recursos para ejecutar modelos de IA
Otro fenómeno documentado por Mandiant es el LLMJacking, una modalidad de ataque en la que los delincuentes utilizan credenciales robadas para acceder a servicios de inteligencia artificial y consumir recursos informáticos de otras organizaciones.
En algunos incidentes, los cargos fraudulentos superaron los 100,000 dólares durante una sola jornada. El consumo acumulado llegó incluso a un millón de dólares antes de que se detuviera la actividad.
Los atacantes pueden utilizar credenciales expuestas o sesiones comprometidas para acceder a plataformas de IA, contratar servicios de inferencia y desplegar infraestructura con GPU sin autorización.
También se identificaron mercados clandestinos conocidos como LLM Mixers, que comercializan acceso a diferentes modelos mediante credenciales e infraestructura intermediaria.
Este tipo de operaciones demuestra que la IA no solamente se está convirtiendo en una herramienta para realizar ataques, sino también en un recurso que los delincuentes buscan robar y explotar económicamente.
Google advierte sobre malware distribuido mediante asistentes de programación
El informe también documenta ataques contra organizaciones relacionadas con criptomonedas en Norteamérica y Europa, atribuidos de manera preliminar a un grupo norcoreano identificado como MIDNIGHT NEPTUNE.
Los atacantes utilizaron perfiles falsos de reclutadores y páginas fraudulentas de reuniones para convencer a sus víctimas de ejecutar scripts maliciosos.
Posteriormente, modificaron archivos de configuración de Claude Code dentro de repositorios internos. Estos cambios permitían activar la descarga de SOMBERMEME, una puerta trasera diseñada para mantener el acceso a los sistemas comprometidos.
El caso demuestra que las herramientas de programación con IA también pueden convertirse en un objetivo dentro de una operación maliciosa, especialmente cuando los atacantes consiguen manipular sus archivos de configuración o los procesos que ejecutan automáticamente.
¿Los agentes de IA ya pueden realizar ciberataques sin humanos?
Los hallazgos de Google muestran que la automatización de ciberataques ya no es solamente una posibilidad teórica. Existen herramientas capaces de ejecutar distintas fases de una intrusión y reducir considerablemente la participación de una persona.
Sin embargo, esto no significa que todos los ataques sean completamente autónomos o que estas herramientas puedan vulnerar cualquier sistema. Los investigadores también encontraron limitaciones: algunos agentes dejan rastros de ejecución, generan tráfico identificable y pueden producir código que no funciona como esperan sus operadores.
De hecho, Google señala que estas herramientas todavía pueden sacrificar sigilo a cambio de velocidad, lo que abre oportunidades para que los equipos de seguridad detecten y bloqueen sus actividades.
La principal preocupación está en la rapidez con la que pueden analizar vulnerabilidades conocidas y atacar sistemas que no han recibido sus actualizaciones. Por ello, mantener el software al día, proteger las credenciales y monitorear la actividad de las redes será cada vez más importante.
La IA está acelerando tanto las capacidades ofensivas como las defensivas de la ciberseguridad. El desafío será conseguir que las herramientas de protección evolucionen al mismo ritmo que los sistemas utilizados por los atacantes.
Conoce más…
OPPO prepara su primera cámara gimbal
OPPO Find X10 Pro Max vs iPhone 18 Pro Max
Sony revive sus audífonos Walkman con USB-C
ASUS ProArt P14: laptop con IA local llega a México
¿Quieres encontrar buenas ofertas de Amazon y recomendaciones de productos de calidad en México? Dale clic AQUÍ y únete al canal de Telegram: Carlos Vassan PROMOS.